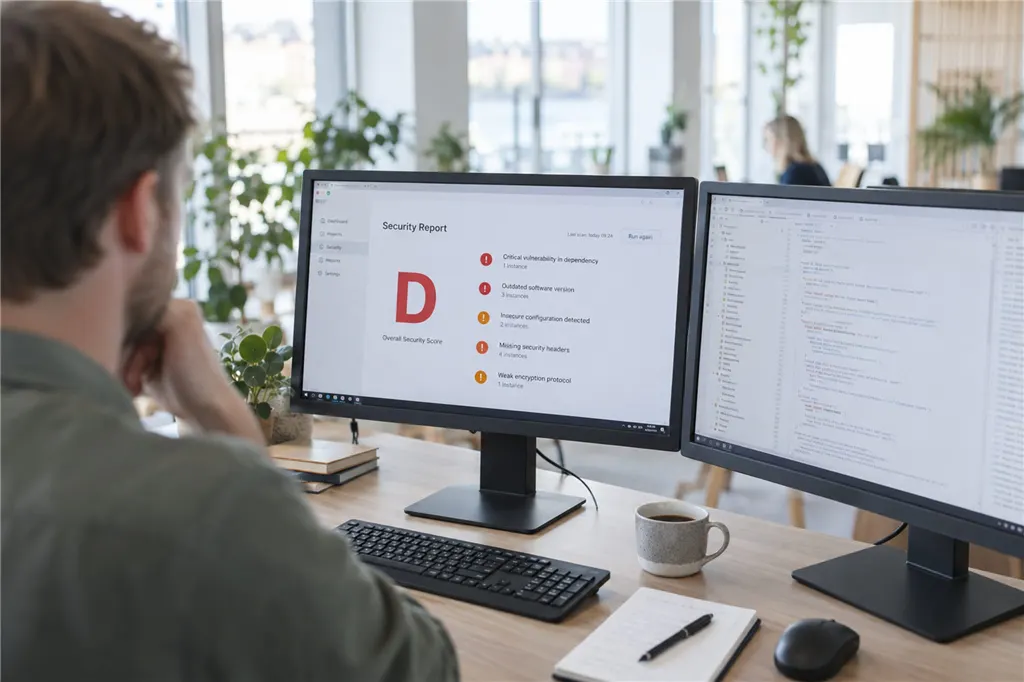
Fikk løsningen dårlig karakter? Vi retter funnene.
En dårlig sikkerhetskarakter betyr at nettsiden eller applikasjonen mangler beskyttelse som angripere leter etter hver eneste dag. Vi går gjennom funnene, retter dem og sjekker på nytt til løsningen er der den skal være.
Vet dere ikke hvordan nettstedet ligger an? Sjekk det gratis på sikkerhetsanalyse.no og send oss rapporten.
«Svakhetene dere ikke vet om, er de farligste. Det er nettopp dem angriperne leter etter.»
sier Richard Dawson Funke, daglig leder i DOPS.
Svakhetene blir funnet – spørsmålet er av hvem
Angrep på nettsider, apper og fagsystemer skjer i stor grad automatisk. Programmer skanner hele tiden etter løsninger med kjente svakheter: manglende HTTPS, utdaterte biblioteker, åpne innloggingssider, API-er uten god nok tilgangskontroll og manglende sikkerhetshoder. Finner de en åpning, kan det ende med innbrudd, løsepengevirus som krypterer dataene deres, eller kundedata som blir solgt videre.
Det skilles ikke mellom store og små virksomheter. Er svakheten der, blir den funnet.
Dette retter vi
Sårbarheter i koden og i biblioteker applikasjonen bygger på
API-er og integrasjoner uten god nok tilgangskontroll
Svak innlogging og økthåndtering
HTTPS, videresending og HSTS
Sikkerhetshoder som Content-Security-Policy, X-Frame-Options og Referrer-Policy
Informasjonslekkasje, som synlige serverversjoner
Utdaterte komponenter og biblioteker
Innloggingssider uten beskyttelse mot automatiserte forsøk
Slik foregår det
For nettsider: dere sender oss rapporten fra sikkerhetsanalyse.no, eller vi kjører analysen for dere. For applikasjoner går vi gjennom koden og oppsettet med en sikkerhetsanalyse.
Dere får en prioritert liste over funnene og fast pris på å rette dem.
Vi retter, kjører analysen på nytt og viser dere den nye karakteren.